Security RX Cloud proporciona una solución unificada de gestión de seguridad y postura para agilizar el proceso de descubrimiento, gestión y remediación de hallazgos de seguridad cloud. Esta guía lo guiará a través de la configuración de la integración con AWS Security Hub.
Descripción general
Security RX Cloud emplea una integración de sondeo con AWS Security Hub, que es diferente de la integración basada en webhook existente. Este método de sondeo permite una recopilación de datos más completa y una mejor integración con las capacidades de descubrimiento automático de New Relic.
Requisitos previos
Antes de configurar Security RX Cloud, cerciorar de tener:
- Una cuenta de New Relic con acceso a Security RX y los permisos de usuarioapropiados
- Una cuenta de AWS con AWS Security Hub CSPM habilitado. (Si AWS Security Hub ya está habilitado, entonces habilita AWS Security Hub CSPM por defecto).
- Una clave de licencia de New Relic para la cuenta a la que desea informar datos
Conecte su cuenta de AWS
Hay dos rutas de configuración según si eres un usuario nuevo o ya tienes una integración de AWS existente con New Relic.
Para nuevos usuarios
Si está conectando su cuenta de AWS a New Relic por primera vez:
Navegar a la configuración de integración
Desde la plataforma de New Relic, navegue hasta Integrations & Agents, configure el filtro de búsqueda en integración de AWS Security Hub.
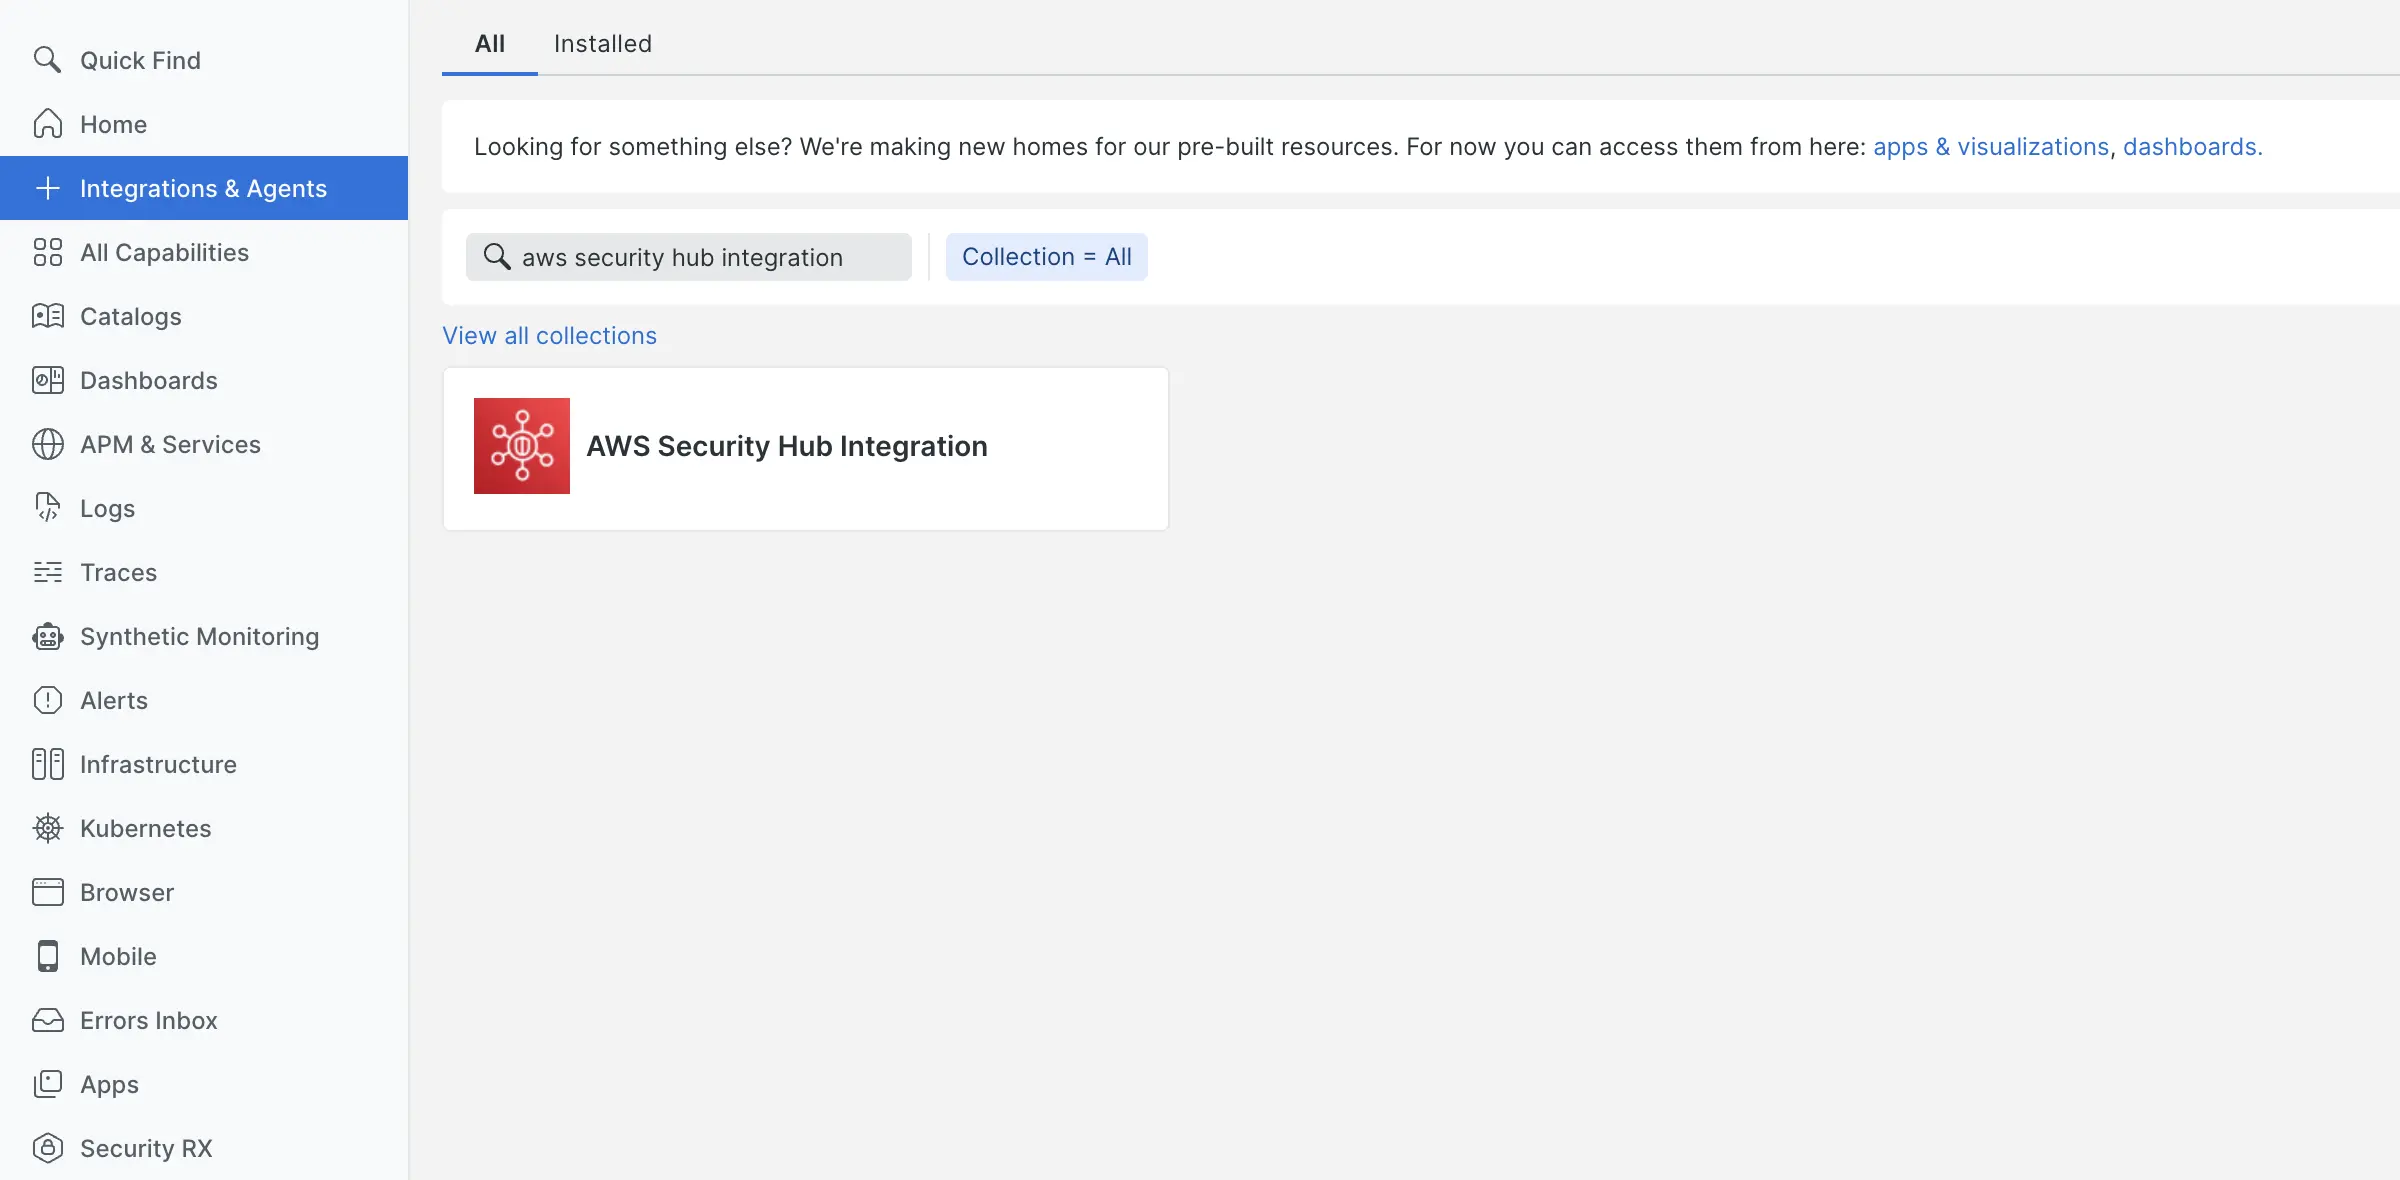
Haga clic en Begin installation y siga las instrucciones guiadas
Para obtener instrucciones detalladas sobre la integración del sondeo de API, consulte nuestra documentación de integración de AWS.
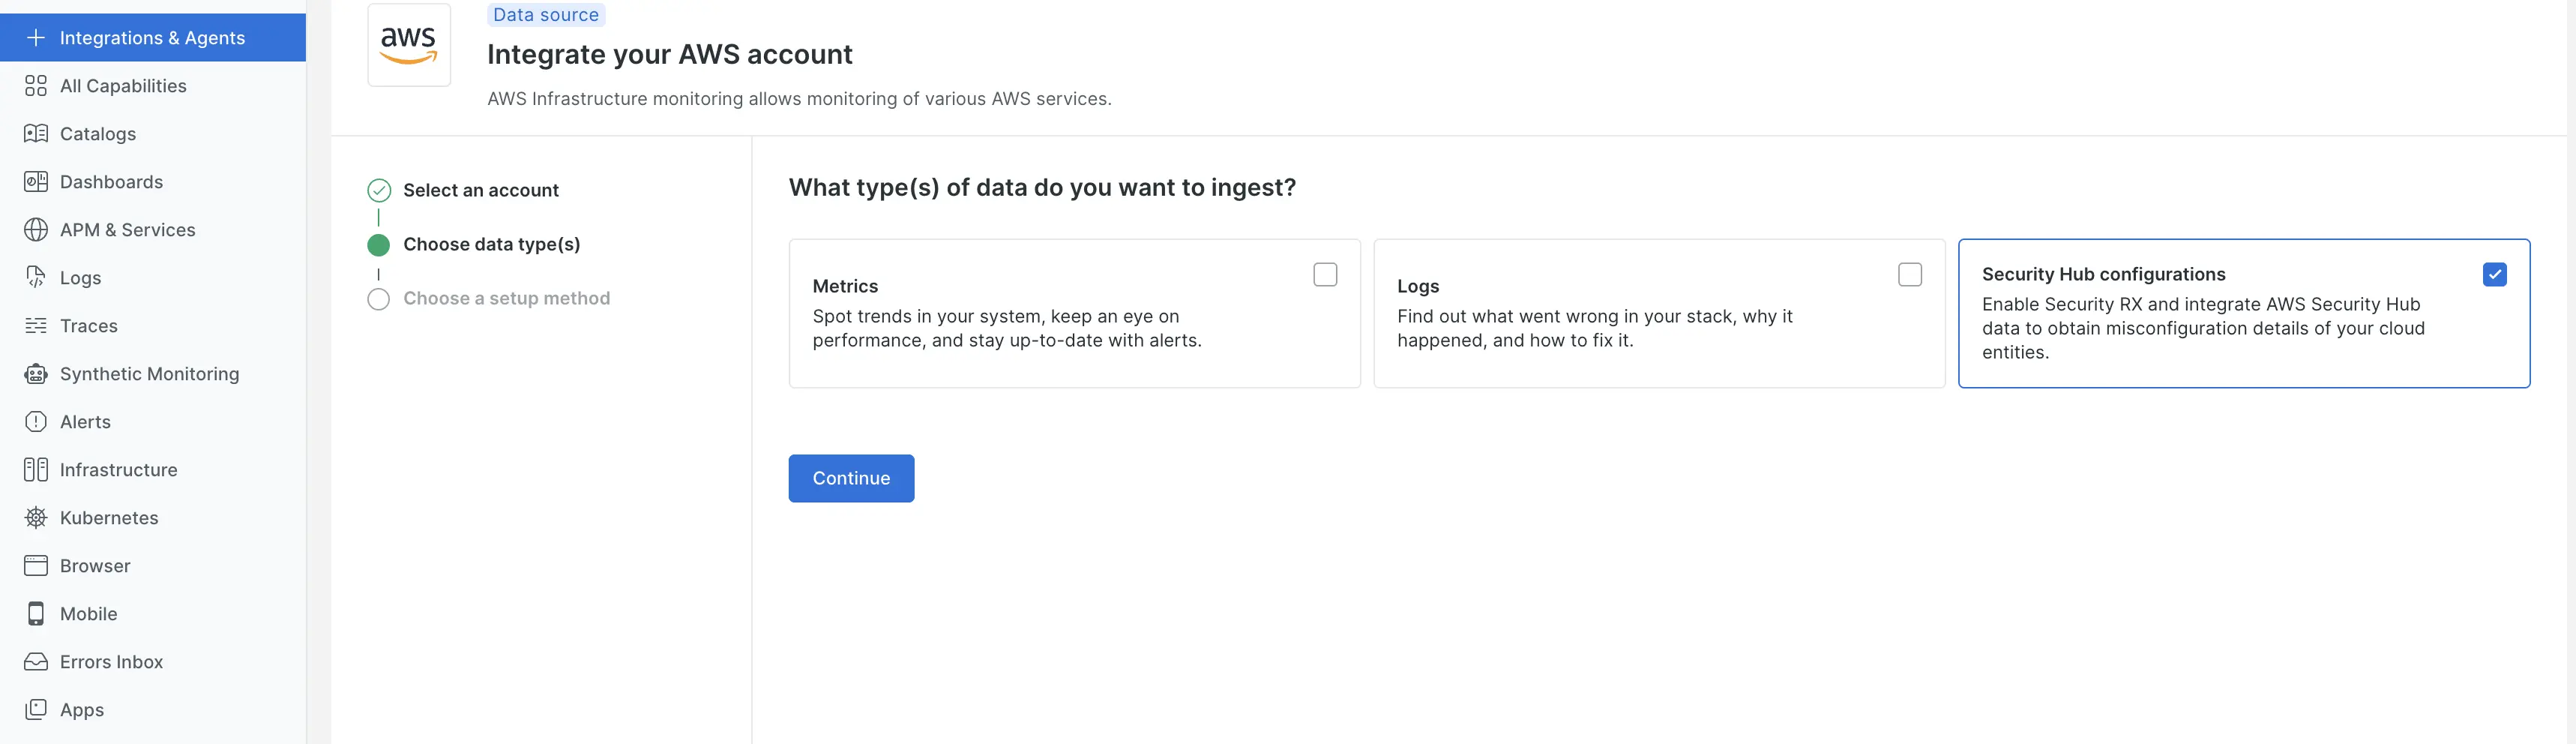
Elija la configuración de Security Hub
Durante el proceso de configuración, seleccione Security Hub configurations de las opciones de integración para habilitar el monitoreo de seguridad cloud.
Elija su método de configuración preferido:
- CloudFormation (recomendado para la mayoría de usuarios)
- Integración manual (para configuración personalizada)
- Terraform (para infraestructura como código flujo de trabajo)
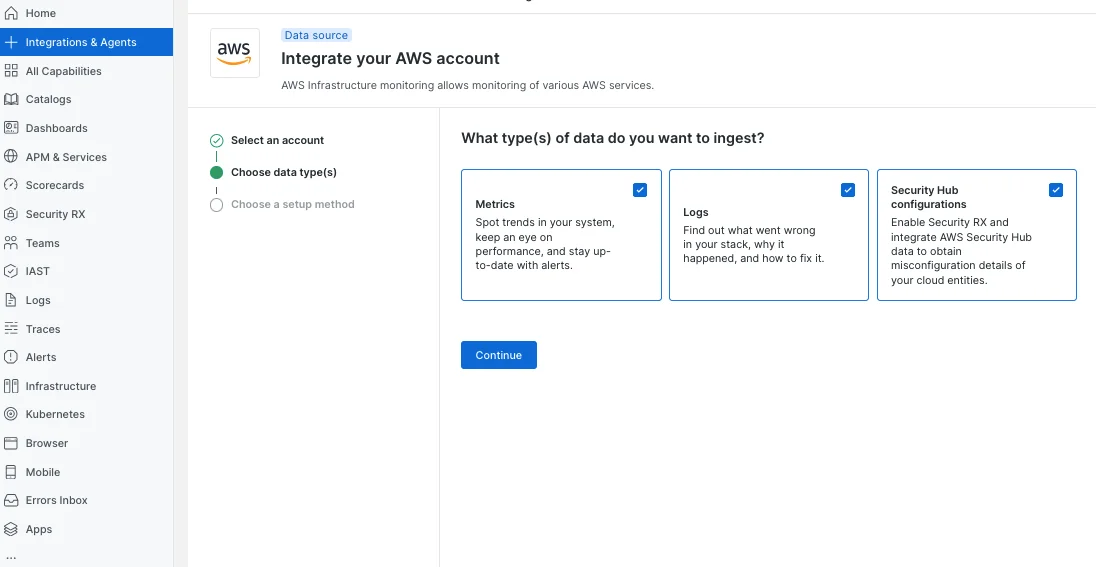
Seleccione el método de configuración de las opciones disponibles durante el proceso de configuración de la integración de AWS.
Habilitar el descubrimiento automático (opcional)
Cuando aparezca el símbolo, habilite el descubrimiento automático para identificar automáticamente los recursos cloud
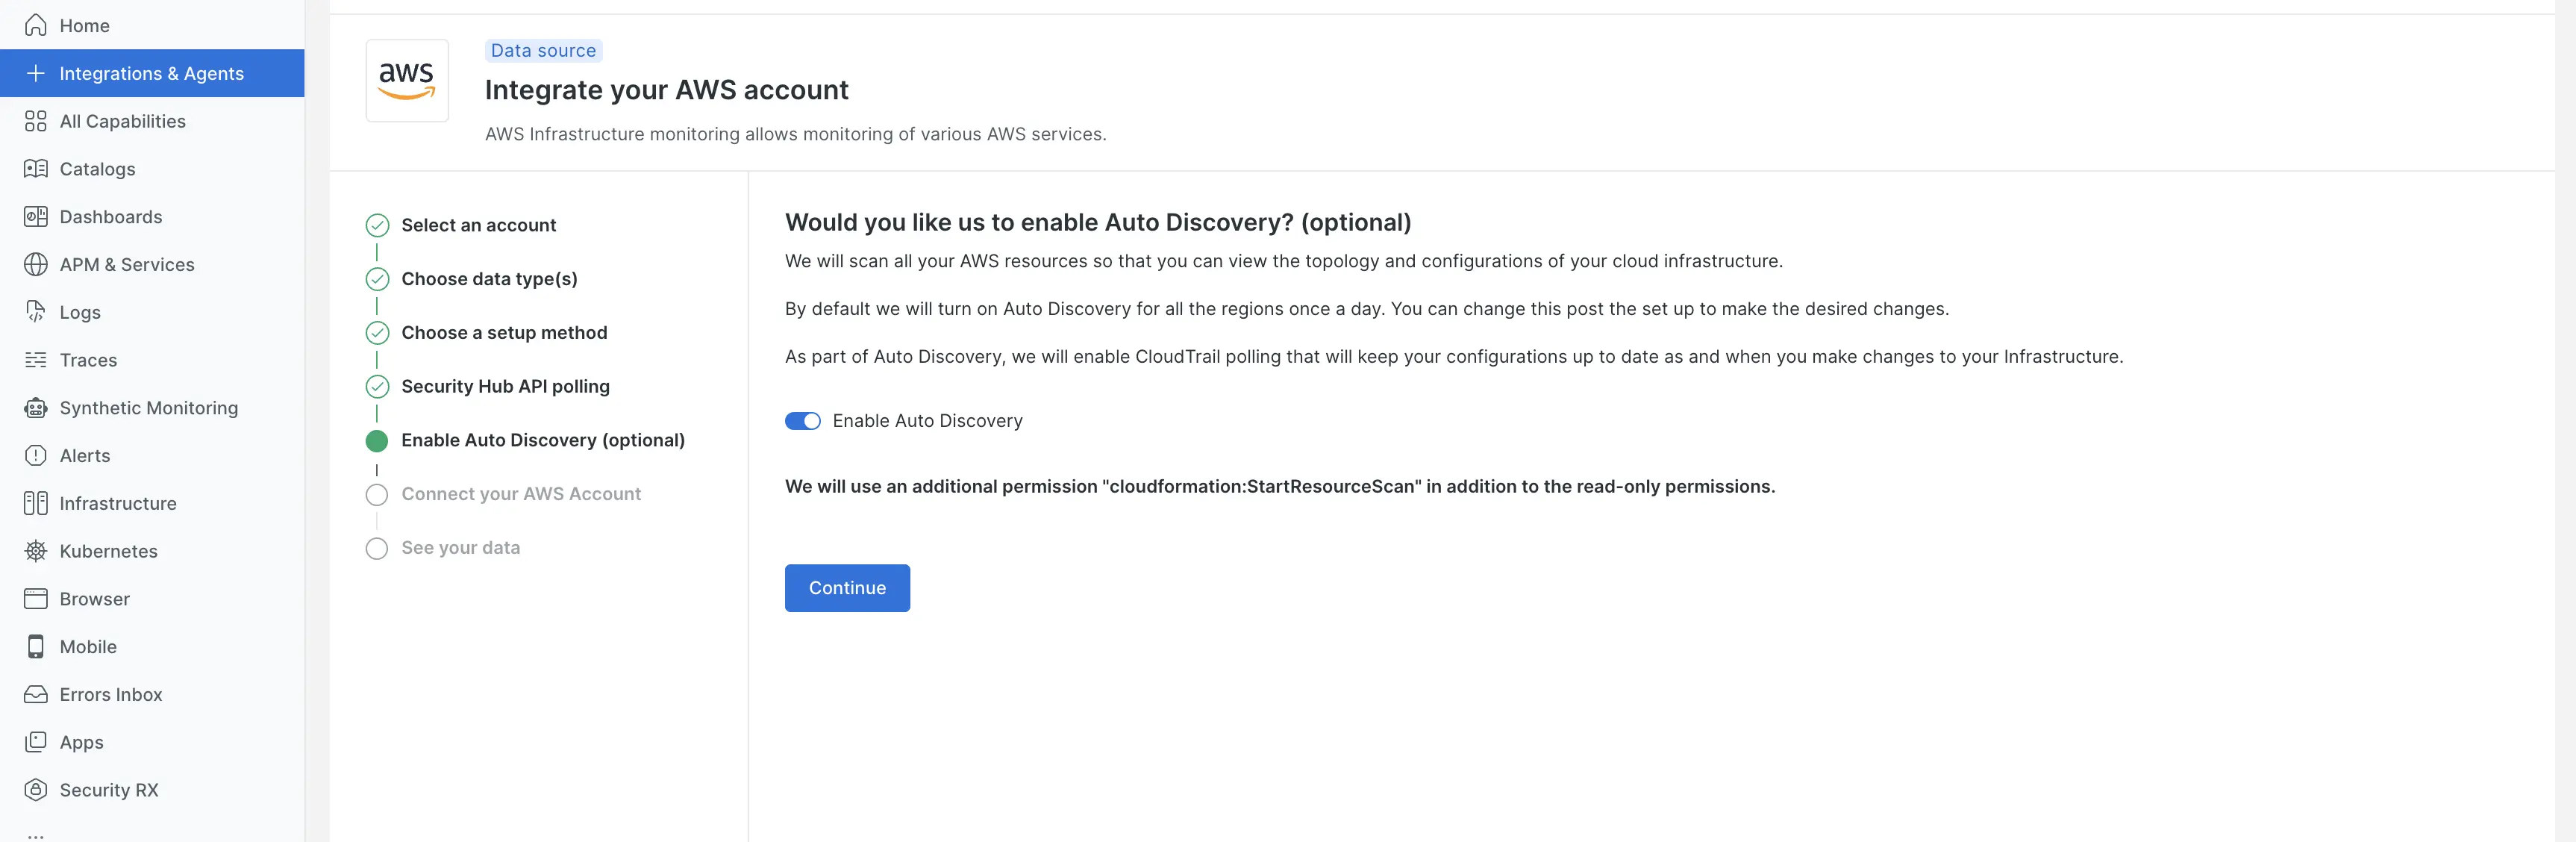
Haga clic en Continue
Completar la configuración
- Siga los pasos de configuración guiados restantes
- Si usa CloudFormation, inicie la plantilla proporcionada en su cuenta AWS
- Navegue a Security RX > Cloud overview (o cualquier página de cloud), verifique que la integración esté funcionando comprobando si hay datos entrantes (generalmente, toma alrededor de 15 minutos completar los datos).
Para usuario de integración AWS existente
Si la cuenta de AWS ya está conectada a New Relic, tiene dos formas de habilitar Security Hub. Navegar a:
- Integrations & Agents. Una vez allí, complete la integración optando por las configuraciones de Security Hub.
- Infrastructure > AWS > Manage AWS integrations
Gestión de integración de acceso
Vaya a Infrastructure > AWS
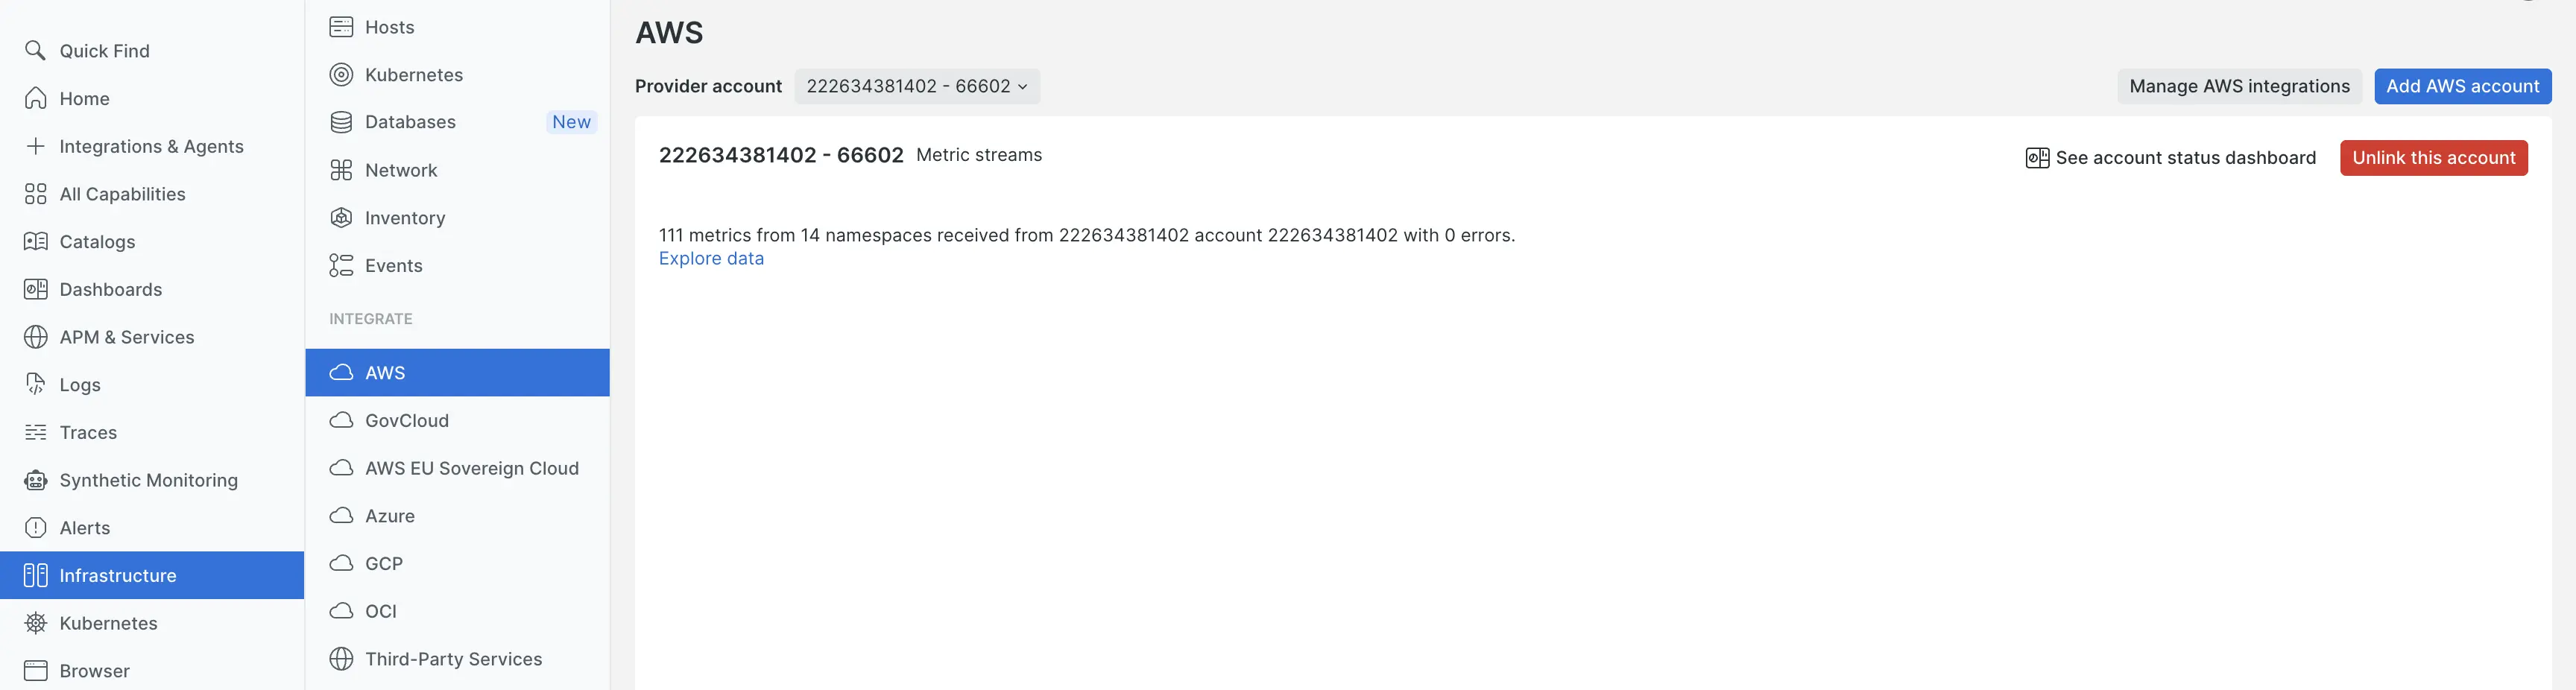
Encuentre la integración de su cuenta de AWS existente
Haga clic en Manage AWS Integration
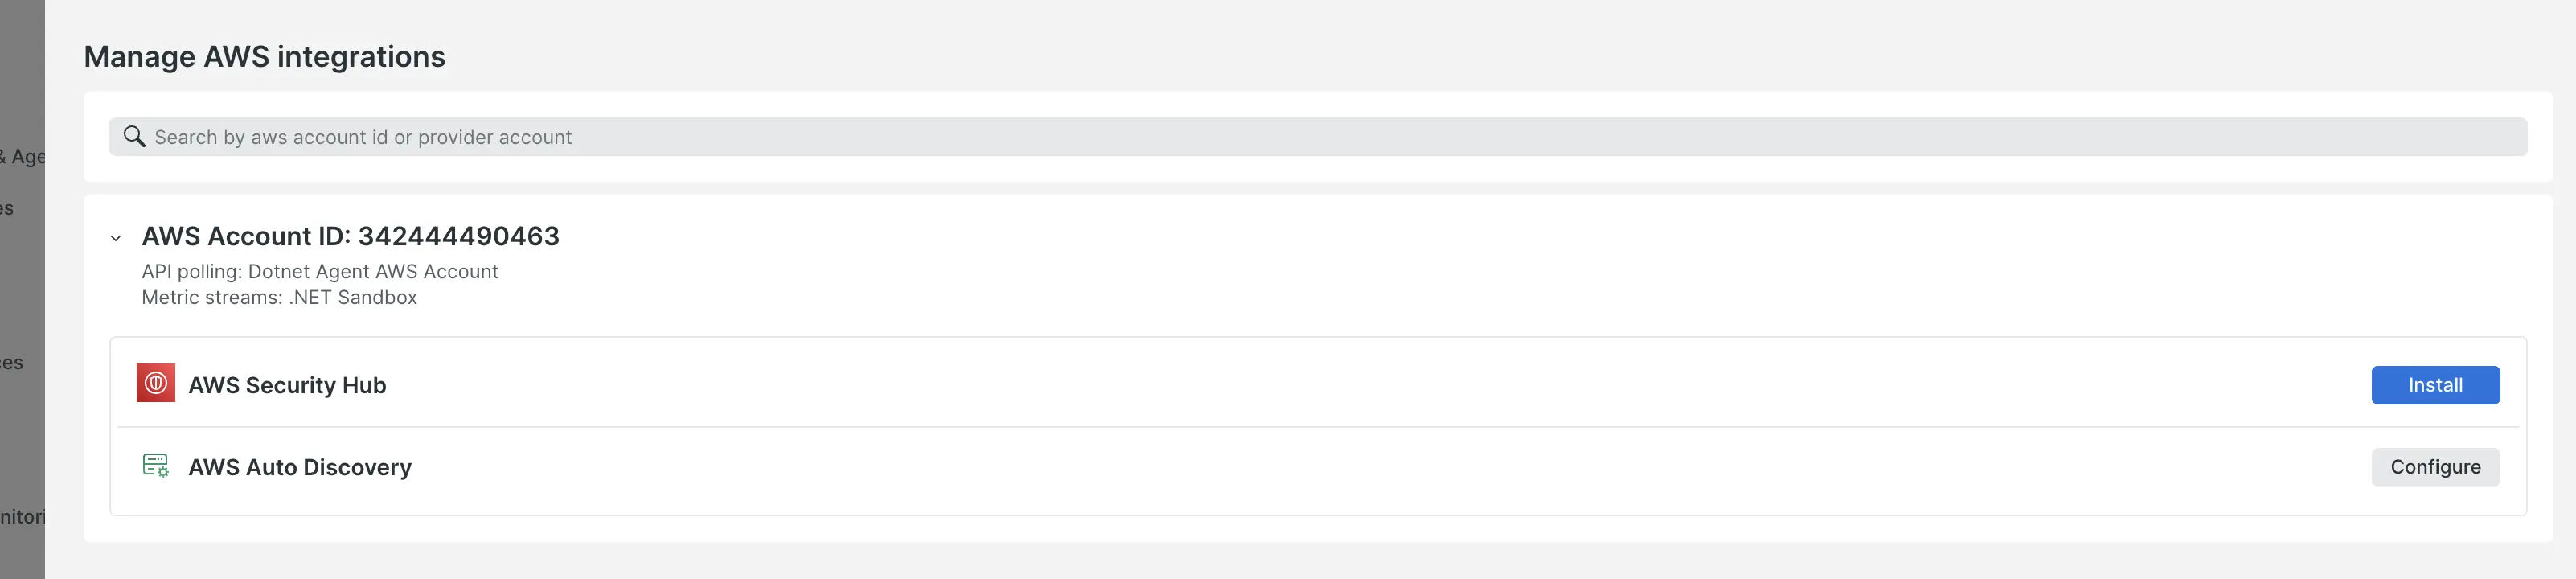
Instalar la integración de Security Hub
Busque AWS Security Hub en la lista de integraciones disponibles
Si aún no está configurado, verá un botón Install
Haga clic en Install para comenzar el proceso de configuración.
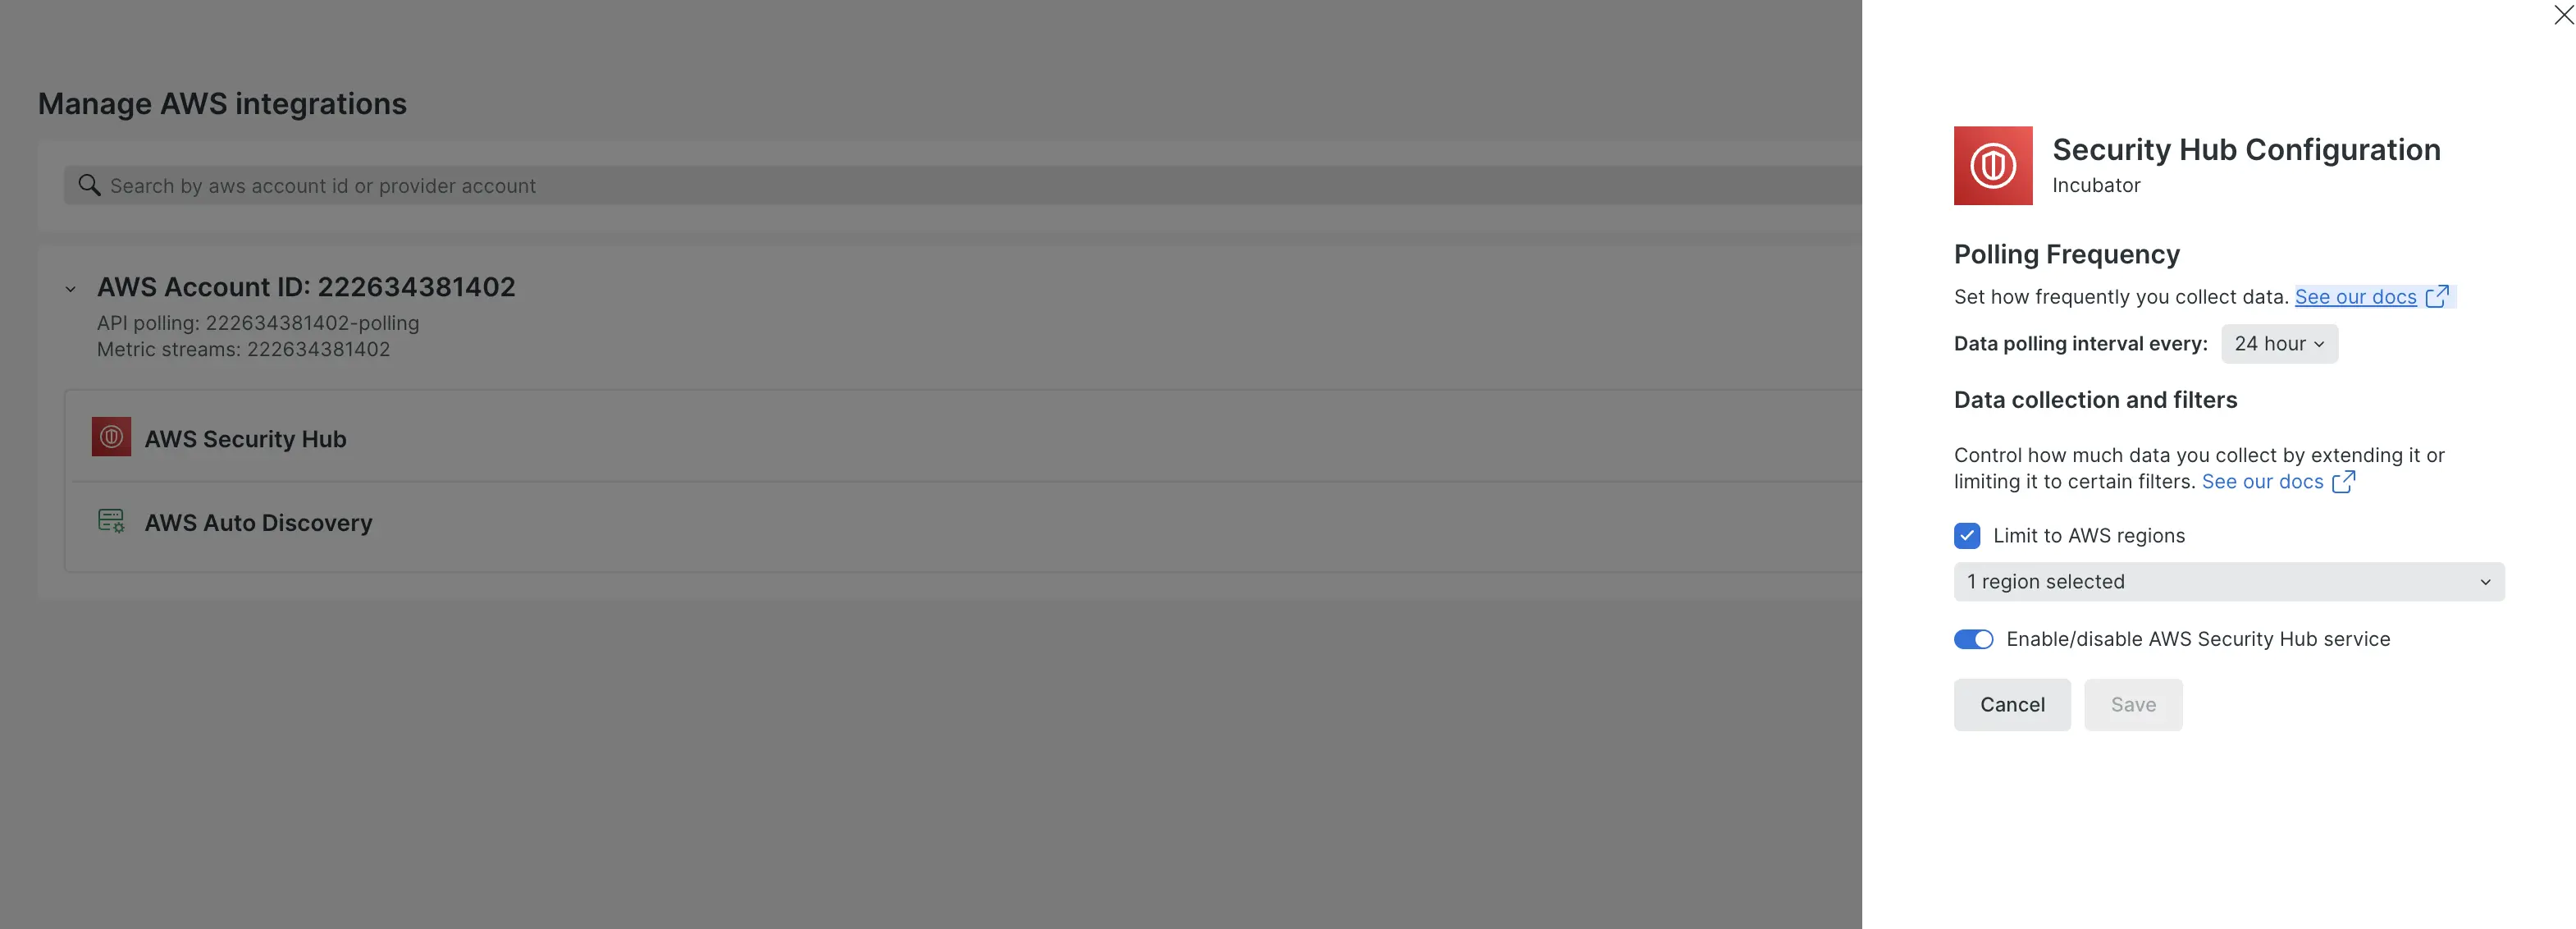
Configurar los ajustes del Security Hub
Seleccione la frecuencia de sondeo (6, 12 o 24 horas). De forma predeterminada, la frecuencia de sondeo es de 24 horas.
Elija qué regiones de AWS monitorear. De forma predeterminada, monitoreamos en todas las regiones.
Almacene su configuración
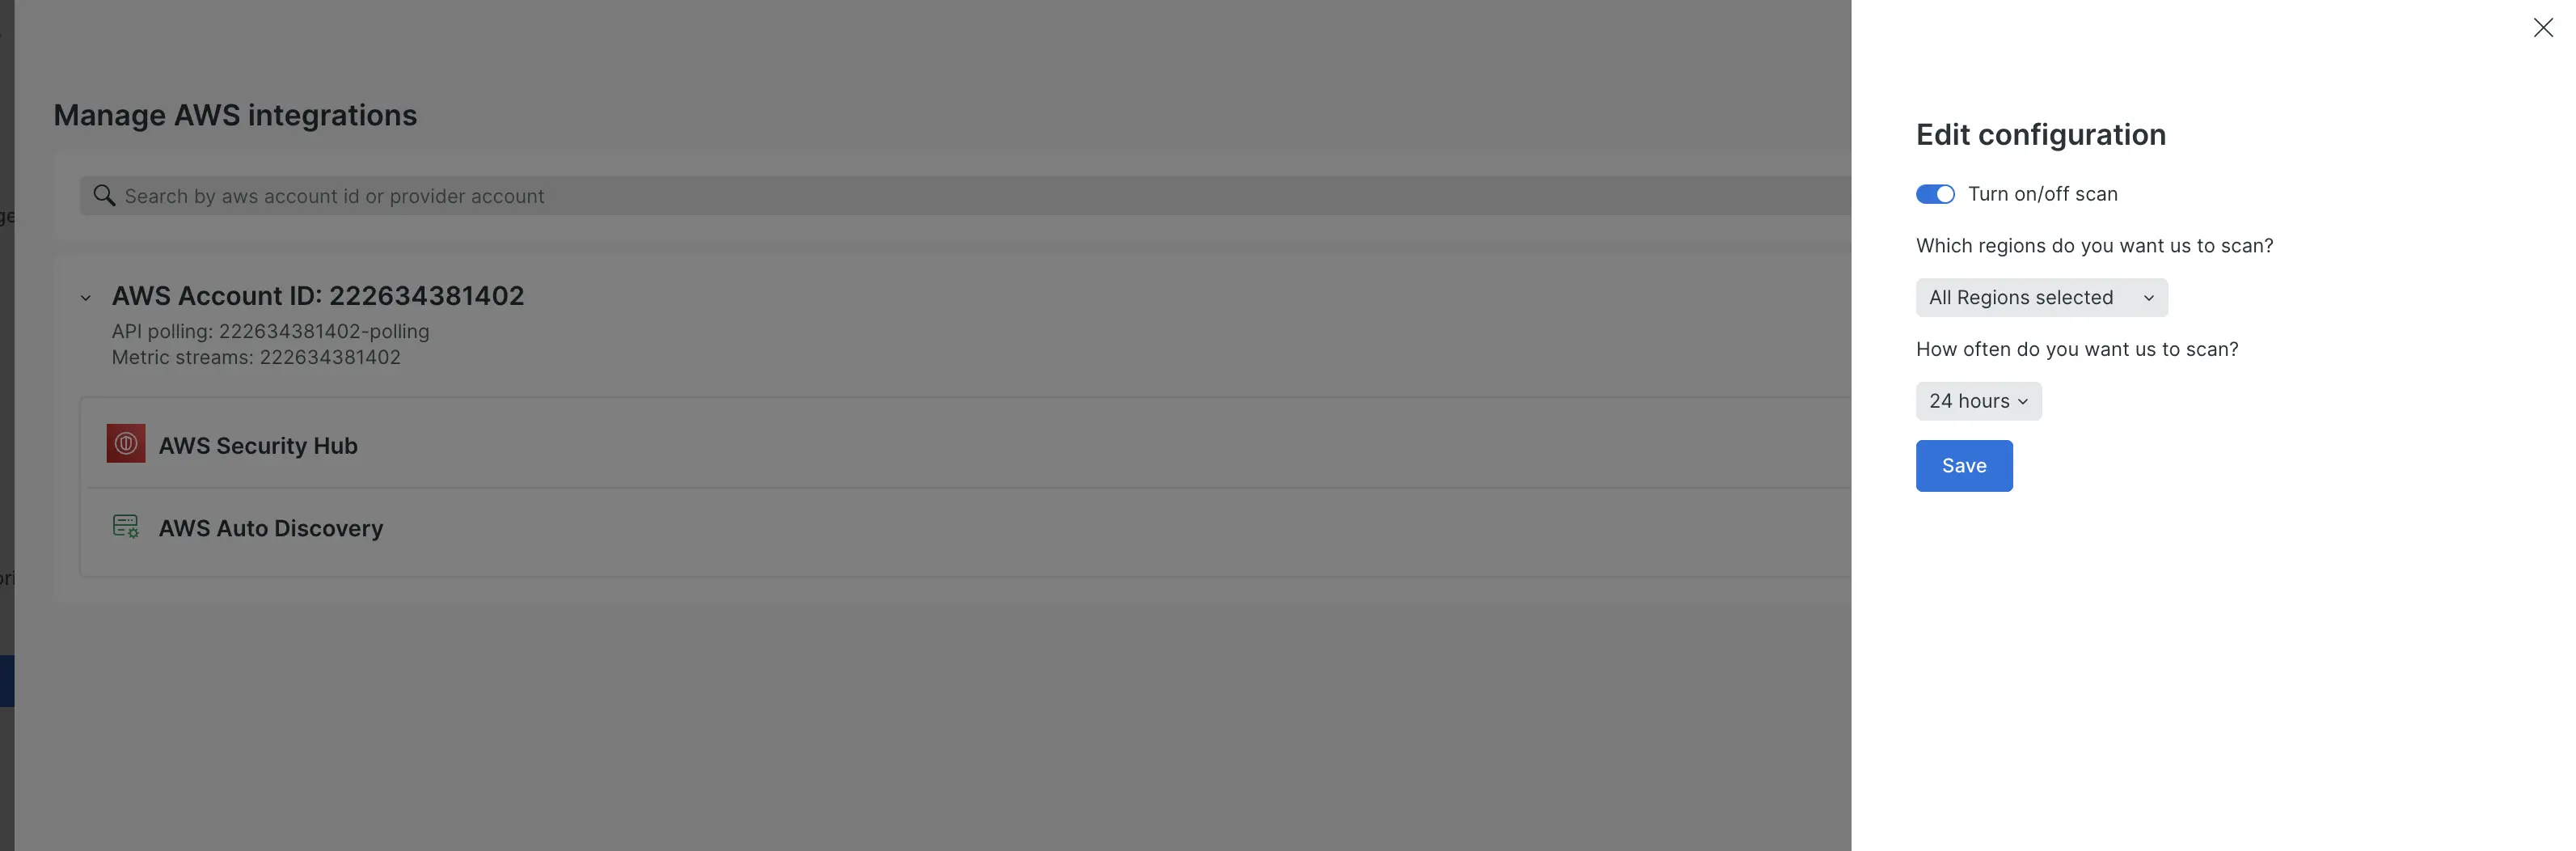
Instale y configure el descubrimiento automático (opcional pero recomendado)
Busque AWS Auto Discovery en la lista de integración
Si aún no está habilitado, haga clic en Install
Configure los ajustes regionales y la frecuencia de escaneo. La frecuencia de escaneo predeterminada es de 24 horas y los ajustes regionales predeterminados son todos aplicables.
Almacenar la configuración de descubrimiento automático
Cómo funciona el descubrimiento automático con Security RX Cloud
Security RX Cloud está diseñado para aprovechar las capacidades de la plataforma central de New Relic a través del descubrimiento automático de Cloud 360:
Identificación de recursos con Cloud 360
Cuando conecta su cuenta de AWS y habilita el descubrimiento automático de Cloud 360, nuestro sistema:
- Identifica automáticamente todos tus recursos cloud (instancias EC2, buckets S3, base de datos RDS, función Lambda, etc.)
- Los trae a New Relic como entidad monitoreada
- Obtiene datos de configuración en tiempo real para estos recursos
- Monitorea continuamente nuevos recursos a medida que su entorno cloud evoluciona
Enriquecimiento de seguridad
Security RX Cloud luego mejora estas entidades mediante:
- Enriqueciéndolos con los hallazgos de seguridad de AWS Security Hub
- Proporcionar información contextual sobre configuraciones incorrectas
- Visualización de la configuración actual de los recursos junto con los pasos de remediación propuestos
Esta integración permite ver con exactitud qué es lo que está mal con un recurso y cómo la solución propuesta lo solucionará.
integración con proveedores de CSPM
Opciones de AWS Security Hub
Security RX Cloud se integra con AWS Security Hub, que puede agregar hallazgos de múltiples herramientas de seguridad:
- Servicios nativos de AWS: GuardDuty, Inspector, Config, etc.
- Herramientas CSPM de terceros: cualquier herramienta que publique hallazgos en Security Hub
- Resultados de seguridad personalizados: sus propias herramientas de seguridad que se integran con Security Hub
Entendiendo el camino dorado
Para obtener resultados óptimos con Security RX Cloud:
- Habilite AWS Security Hub como su agregador central de hallazgos de seguridad
- Configure sus herramientas CSPM preferidas para publicar hallazgos en Security Hub
- Emplee el descubrimiento automático de Cloud 360 para garantizar que todos los recursos estén monitoreados y contextualizados
- Establezca una frecuencia de sondeo adecuada según sus requisitos de seguridad
Obtenga más información sobre la integraciónAWS en la nube en New Relic.
resolución de problemas problemas comunes de configuración
La integración no muestra datos
Si no ve los resultados de seguridad luego de la configuración:
- Verifique que AWS Security Hub esté habilitado en sus regiones monitoreadas
- Comprueba que tus licencias de IAM incluyan acceso de lectura a Security Hub
- Confirmar que existen hallazgos de seguridad en AWS Security Hub
- Espere al siguiente ciclo de sondeo de 24 horas dependiendo de la configuración
El descubrimiento automático no detecta recursos
Si no se descubren recursos:
- Verifique que el descubrimiento automático esté habilitado para las regiones correctas
- Cerciorar de que existan recursos en las regiones monitoreadas
- Verifique que el rol de IAM otorgue acceso de lectura a todos los recursos de AWS en las regiones monitoreadas
- Espere el próximo escaneo de descubrimiento
Para obtener más información, vaya a Descubrimiento automático de entidades AWS
Consideraciones de rendimiento
- Elija la frecuencia de sondeo en función de sus requisitos de respuesta de seguridad
- Monitorea el uso para cerciorarte de que estás dentro de tus límites de datos de New Relic
- Considere el alcance regional para centrar en sus entornos más críticos
Próximos pasos
Luego de completar la configuración de la integración:
Revise la guía de priorización de la configuración incorrecta de la nube para comprender cómo se califican los hallazgos.
Aprenda sobre el flujo de trabajo de remediación para corregir configuraciones incorrectas
Elija su flujo de trabajo en función de su rol: